
Исследовательская компания NorForge 19 октября 2026 года опубликовала расследование Inside Cairn, выявив более 20 публично доступных панелей управления ИИ-системы Cairn, связанных с финансово мотивированными взломами. Панели раскрывают выбор целей, постановку задач автономным агентам, используемые уязвимости и закрепление в скомпрометированных системах. NorForge скрыла идентификаторы целей, секреты и API-ключи и не раскрывает адреса до блокировки, что важно, поскольку так же оказались открыты операции легальных red-team.
Как были найдены открытые панели Cairn
Поиски NorForge начались после сообщения Gambit Security в сентябре 2026 года о преступной кампании против онлайн-площадок с применением ИИ-систем Hermes, Strix и Cairn, веб-интерфейсы которых часто остаются открытыми в интернете. Быстрые запросы в поисковых системах Shodan и Censys выявили хосты с признаками ИИ-систем, причем Cairn оказалась одной из самых запущенных платформ, а сканирование показывало новые панели. Язык, данные о целях и инструкции связывали многие панели с одними и теми же операторами. Одновременно фирма нашла множество, по-видимому, легальных red-team-проектов, открытых тем же образом, что создает риск для их заказчиков.
Gambit Security сообщила в промежуточном отчете от 22 сентября, что один оператор использовал Strix для поиска уязвимостей, Cairn для автономной сквозной эксплуатации и Hermes для оркестрации. Только с 10 по 15 сентября он запустил 105 атакующих проектов и скомпрометировал не менее 27 компаний, при активности с июля 2026 года. Gambit сообщила о более чем 600 000 действующих записей карт, похищенных у двух компаний, о скиммерах на 19 сайтах и более чем 100 зараженных сайтах, найденных вместе с исследователем Varys. Средняя стоимость оператора составила $25.46 по 101 завершенному сканированию.
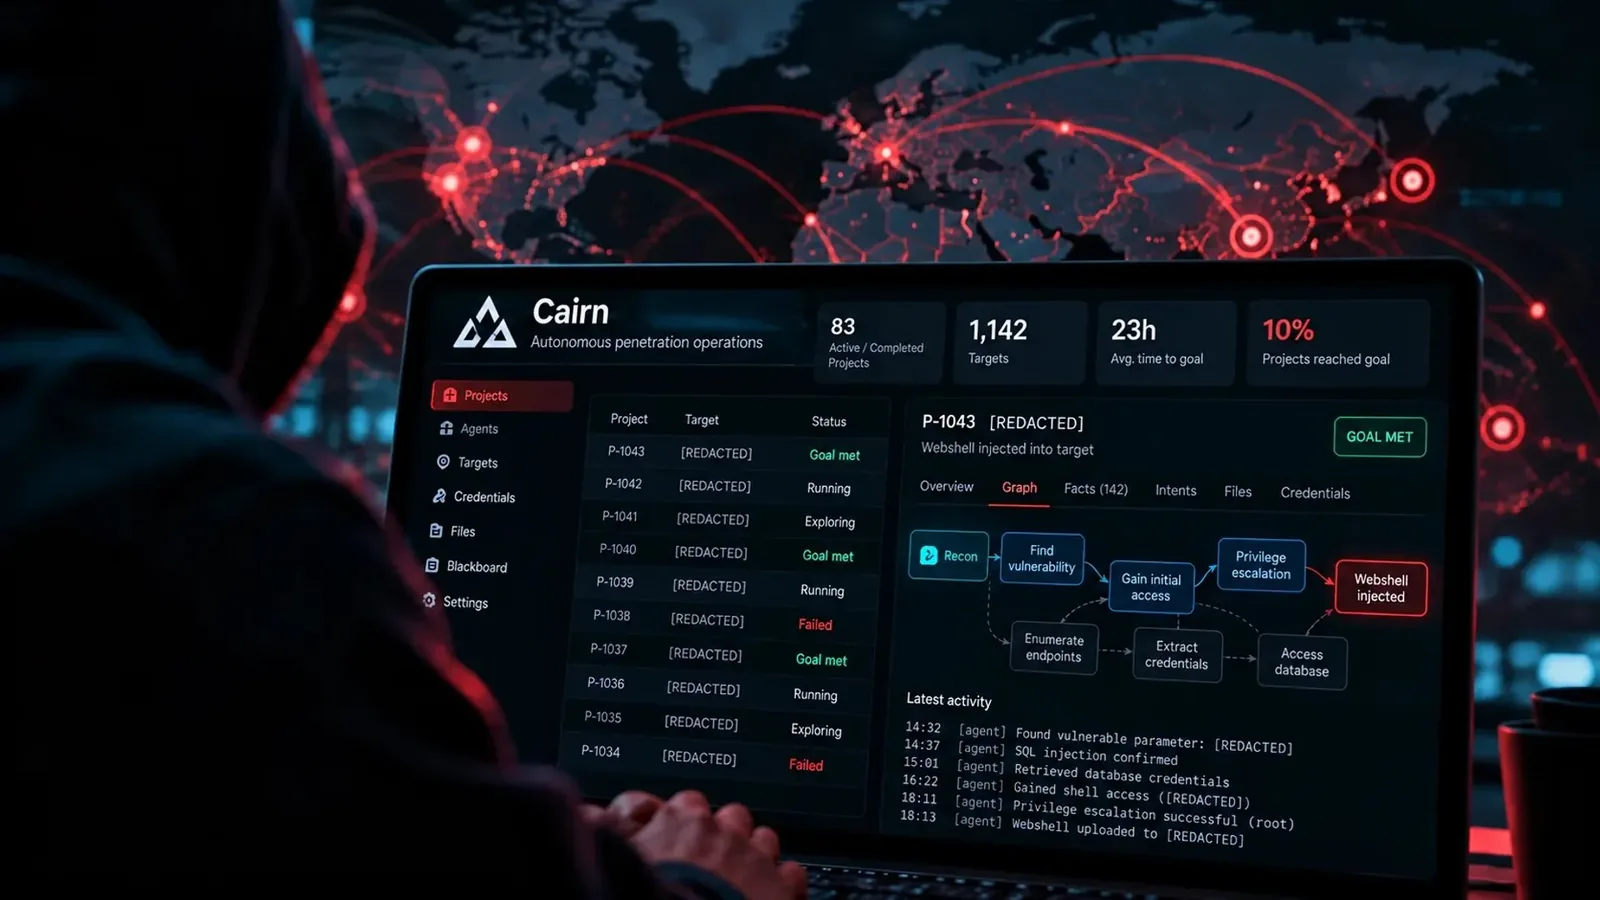
NorForge описывает Cairn не столько как автономный движок тестирования на проникновение, сколько как проблемно-ориентированный движок на основе состояний. Каждая задача — это проект с начальной точкой origin и заданной конечной целью, который движется циклами фактов и намерений, публикуемых на внутренней доске, куда операторы могут добавлять подсказки. Один показанный проект против крупного американского онлайн-ритейлера завершился состоянием goal met с внедренным webshell. Другая открытая панель раскрыла секреты оператора, включая, по описанию фирмы, root-доступ к собственному хранилищу данных злоумышленника.
Что это значит для компаний под атакой
Крупнейший кластер AIA0001 включает 14 панелей в сети AS56594, Cgi Global Limited, использует китайский язык и содержит более 1 100 атакующих проектов, с высокой уверенностью оцененных как вредоносные. Цели сосредоточены в США, Японии и Австралии, с явным расчетом на закрепление в инфраструктуре электронной торговли и платежей для последующей монетизации, причем признаков государственных взломов фирма не увидела. Типичная задача перечисляет реальные магазины в США, Канаде, Японии и Австралии с посещаемостью от 200 000 до 1,5 млн, предварительно проверенные через Microsoft Playwright, с целью неаутентифицированного удаленного выполнения кода и доставкой загрузочного шелла.
Инструменты и экономика показывают, почему такие кампании масштабируются при скромной результативности. Кратковременно открытый рабочий каталог AIA0001 содержал Playwright и Chromium, нагрузки PHPGGC, лабораторию Docker для уязвимости StyleSmuggler в Magento под номером CVE-2026-75650, Amass, dnsrecon, ffuf, Nmap и словарь rockyou, а задачи выполнял воркер claudecode_deepseek-v4.1-flash. NorForge оценила среднюю стоимость задачи AIA0001 примерно в $5, а проектов свыше 1 000 намерений и фактов — более чем в $100, при значительной неопределенности. Средний успех составил около 10%, а достигнутые цели AIA0001 занимали чуть менее 23 часов и в среднем 140 фактов.
Проверка подтверждает практическую опасность и границы данных. NorForge запросила URL шелла из завершенной задачи против крупного продавца комплектующих и получила действующий загрузочный webshell, который агент объяснил доступом на запись к хранилищу сессий memcached и небезопасной десериализацией PHP в устаревших компонентах Zend Framework. Сканирование Trufflehog выявило буквально сотни секретов разной серьезности, из которых подтверждены 11%. Два меньших кластера дополняют картину: англоязычный AIA0002 в сети AS20473 на 10 панелях против платежей и криптовалют и однопанельный AIA0003 в сети AS200019 с 59 исследовательскими проектами и низкой уверенностью вредоносности.
