
Chainguard представила на Assemble London продукты Workspaces, Checks и расширенные защиты Libraries для безопасности ИИ-агентов программирования во время выполнения. Workspaces и Checks выходят в статусе beta, а новые предложения Libraries для Go и. NET переходят в Early Access. Это важно, поскольку агенты способны устанавливать скомпрометированные зависимости или выполнять команды с избыточными правами, создавая при этом полезный код.
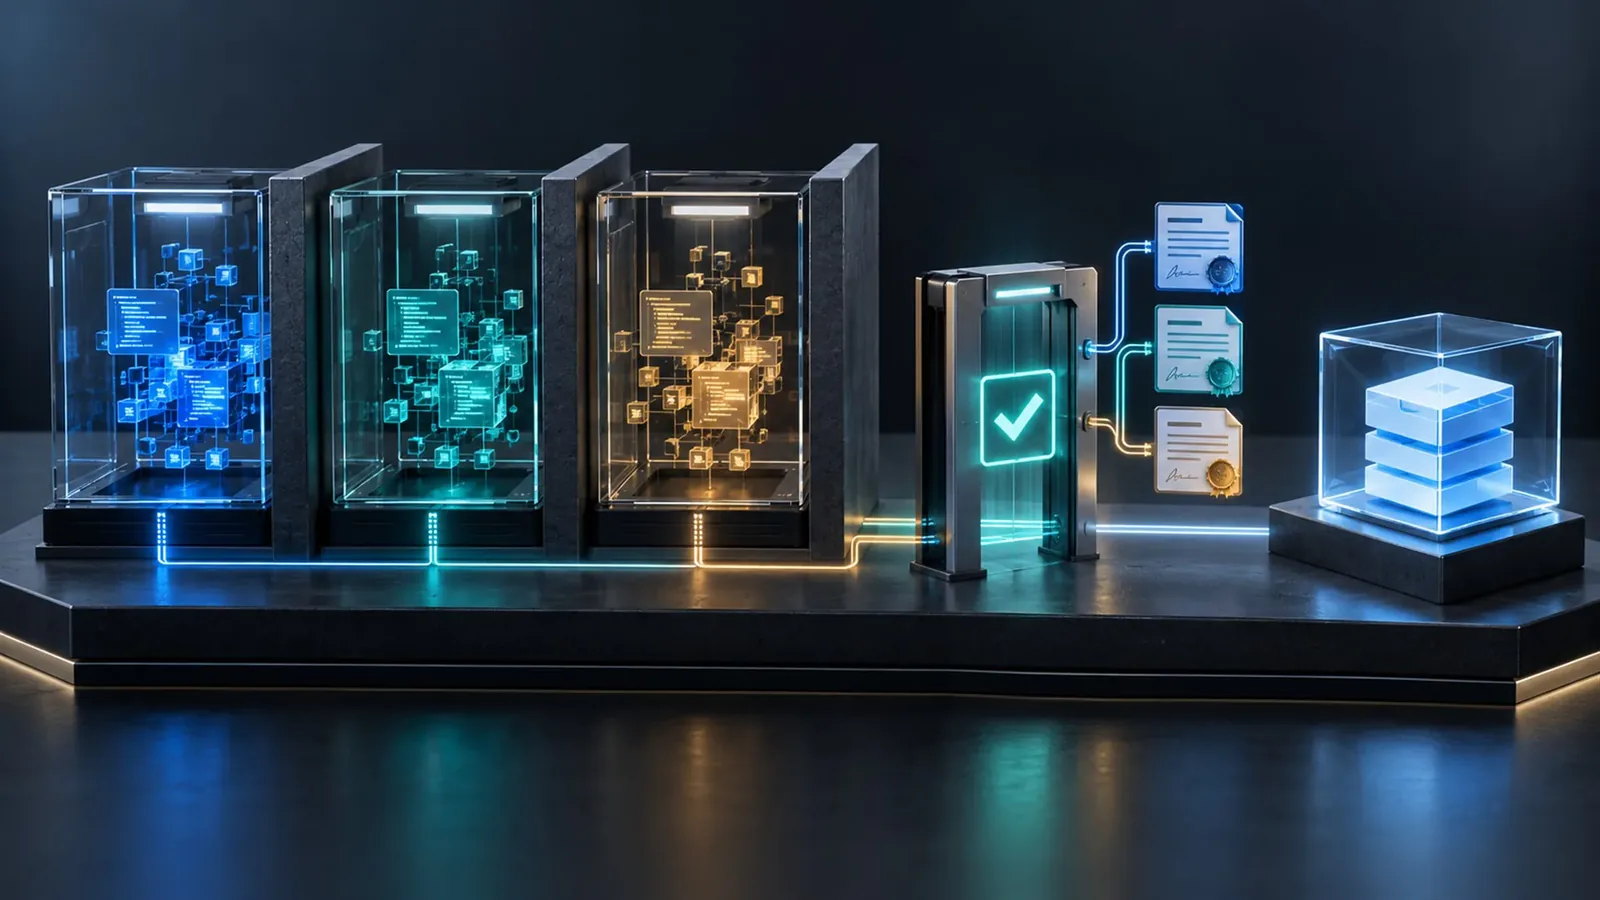
Изолированное выполнение и проверка на Assemble London
Workspaces предоставляет каждому разработчику и агенту отдельную удаленную microVM, которая синхронизирует локальное рабочее дерево, поэтому сотрудники сохраняют редактор и Git-процесс, а код выполняется вне их машины. Раздельные среды позволяют нескольким агентам параллельно вносить изменения, не используя общее рабочее окружение. В выпуск включены обработка учетных данных вне рабочей среды с зашифрованными краткосрочными заменителями для инструментов, а также опциональные egress-политики, ограничивающие исходящие соединения одобренными направлениями.
Checks создан как механизм проверки внутри рабочего цикла агента и работает как вызов инструмента в связке с Workspaces. Сессия агента приостанавливается на время проверок, затем возобновляется со структурированными журналами ошибок в контексте для следующей итерации перед передачей результата. Каждый шаг процесса выполняется в собственной аппаратно изолированной microVM, а теплые снимки содержат предустановленные зависимости и пересобираются при изменении lockfile. Успешный прогон формирует подписанный attestation, связывающий среду, результат теста и коммит для дальнейших merge-контролей.
Запуски переносят Chainguard OS Packages и Libraries в среду выполнения агентов. OS Packages постоянно поддерживаются, собираются из исходного кода и поставляются с перечнями компонентов ПО, а среды проверяют зависимости по lockfile во время выполнения. Новый endpoint для Go добавляет сканирование вредоносного и серого ПО, настраиваемые политики пакетов и устранение CVE, а endpoint для. NET предлагает альтернативу прямому потреблению NuGet. JavaScript и Go получают бэкпортированные исправления критических и высокорисковых уязвимостей, а артефакты коалиции Athena покрывают уязвимости Java и Python, найденные передовыми моделями, в день раскрытия.
Что это значит для компаний с кодовыми агентами
Для команд, запускающих параллельных агентов, аппаратная изоляция вместе с посредничеством учетных данных и сетевой политикой снижает масштаб ущерба, когда модель следует недоверенному контенту или зависимость оказывается вредоносной. Подписанные записи о среде, изменениях кода и результатах проверок дают командам безопасности проверяемый след вместо пересказа агента. Небольшие компании получают готовый барьер без построения инфраструктуры microVM, а крупные могут стандартизировать одобренные направления и выдачу учетных данных для множества одновременных сессий.
Контроль остается сильным лишь настолько, насколько строги одобренные разрешения, направления и тесты. Изоляция не делает безопасным каждое разрешенное действие, а attestation доказывает, какие проверки выполнялись, но не полноту покрытия. Chainguard заявляет о результатах за секунды и снижении избыточных вычислений, однако материалы запуска не содержат независимо проверенного бенчмарка для разных репозиториев. Покупателям следует спросить, какие тесты подтверждаются, кто задает политику merge-контроля и как проверка lockfile обрабатывает незафиксированные зависимости.
Маркером станет переход от beta к промышленной эксплуатации: подойдут ли Workspaces и Checks реальным репозиториям и политикам выпуска без новых очередей, а также сохранят ли endpoint для Go и. NET в Early Access контроль политик в масштабе. Отдельный сигнал — опрос The AI Exploit Gap среди 1300 руководителей, где 54% признают пропуск критических уязвимостей, а 93% опасаются скорости ИИ-эксплойтов. Снижение доли незакрытых уязвимостей в крупных компаниях покажет, что проверяемый контроль агентов облегчает внедрение.
