
Amazon Web Services представила Trust in Depth — многоуровневый подход, при котором ИИ-агенты действуют без одобрения человека, когда их операции можно проверить, а люди подключаются для решений, требующих суждения. Модель отвечает запросам руководителей предприятий, которые хотят больше автономной работы, но не доверяют агентам из-за нестабильного поведения при повторных запусках. Она опирается на дисциплину Defense in Depth, применяемую два десятилетия, но меняет цель: не только ограничивать ущерб, а расширять разрешенную безопасную работу. Для бизнеса это важно, поскольку проверка каждого шага вызывает усталость и оставляет способных агентов без ценной работы.
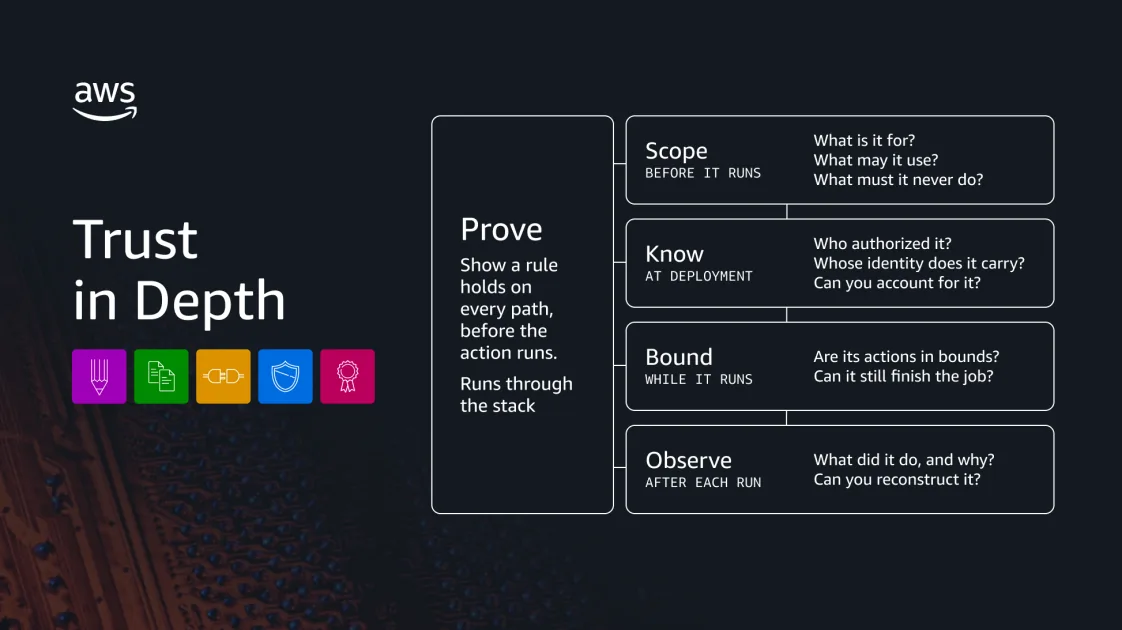
Как AWS ограничивает, идентифицирует и контролирует агентов
Ограничение области работы начинается до запуска и, по оценке AWS, требует наибольших усилий, поскольку исправления на этом этапе самые дешевые. Команды должны определить зону ответственности агента, доступные инструменты, данные и сервисы, а также моменты обязательной остановки и запроса к человеку. Расплывчатая формулировка вроде «реши проблему клиента» задает цель, но не разрешенные методы, поэтому доступ строится по принципу минимальных привилегий. AWS предупреждает о скрытых полномочиях, когда административная роль для одной задачи наследует права на всю среду.
На этапе сборки намерения превращаются в исполнимые правила с помощью нескольких инструментов AWS. Kiro, система агентного кодирования, переводит общий замысел в структурированные требования на основе спецификаций и применяет automated reasoning для выявления противоречий и пробелов до написания кода. Strands дает открытый инструментарий для модели, инструкций и инструментов плюс управляемую среду выполнения. Затем Policies в Amazon Bedrock AgentCore описывают обычным языком доступные инструменты, API и данные, а automated reasoning проверяет политики на избыточные права и невыполнимые противоречия до вступления в силу.
Контекст — недостаточность одиночных контролей для гарантии повторяемого поведения. Фильтрация контента, тестирование и мониторинг полезны, но успешный тест сегодня мало говорит о другом маршруте завтра, ведь агент сам выбирает инструменты и порядок шагов. Согласование человеком каждого действия работает в малом масштабе, но рушится под объемом, когда проверяющие перестают замечать существенные ошибки. AWS ссылается на более чем десятилетие automated reasoning в промышленной эксплуатации: от Identity and Access Management с нагрузкой более 2,1 млрд запросов в секунду до Nitro Hypervisor, S3 Block Public Access и VPC Reachability Analyzer, теперь перенесенных на агентов.
Что это меняет для компаний, внедряющих агентов
Для операционных команд практический сдвиг — дифференцированная автономия, привязанная к проверяемости. Точно сформулированные правила, например одобрение доступа только руководителем или блокировка входа до передачи почтового ящика, проверяются по всем возможным путям, а не только по ожидаемым случаям. Ограничения применяются вне логики агента через AgentCore Gateway при каждом вызове инструмента, поэтому ошибочный агент или агент под prompt injection не может отключить собственный контроль. Временные политики меняют права по мере роста риска сессии, а Bedrock Guardrails фильтрует контент и скрывает чувствительные данные.
Не каждое требование доказуемо, и эта граница определяет выбор поставщика и надзор. Ожидания вроде дружелюбного тона или корректной работы в чувствительной ситуации зависят от контекста и требуют оценки, ограничения доступа и эскалации человеку. Каждому агенту нужен собственный идентификатор с проверкой при каждом запросе, а AWS Agent Registry служит утвержденным каталогом агентов, серверов Model Context Protocol, инструментов и навыков с процедурами одобрения. Сама новость не раскрывает стоимость, трудоемкость внедрения и долю ложных срабатываний, поэтому заказчику следует спросить, как политики учитывают комбинации разрешенных действий и полные цепочки.
Индикатором станет перенос точных политик, проверенных Automated Reasoning checks, из пилотов в финансовые транзакции и другие ответственные задачи без расширения ручной проверки. Если идентификаторы AgentCore, контроль через Gateway и одобрения в Registry станут стандартными операционными контролями, автономия выйдет за пределы низкорисковых работ. Если внедрение остановится на фильтрации и выборочном контроле, агенты останутся помощниками, а не владельцами процессов.
