
CrowdStrike и CoreWeave объединили экспертизу в области безопасности со специализированной облачной инфраструктурой, чтобы построить защиту на скорости машин. Партнерство обсудили Бартли Ричардсон, директор по ИИ в CrowdStrike, и Джим Хиггинс, директор по информационной безопасности CoreWeave, на мероприятии Fully Connected в эфире theCUBE. Самое быстрое зафиксированное CrowdStrike время прорыва злоумышленников eCrime в 2025 году составило 27 секунд. Для компаний, которые непрерывно обучают и запускают модели, такой интервал делает ручное реагирование недостаточным.
Как устроены обучение SafeMind и совместная лаборатория
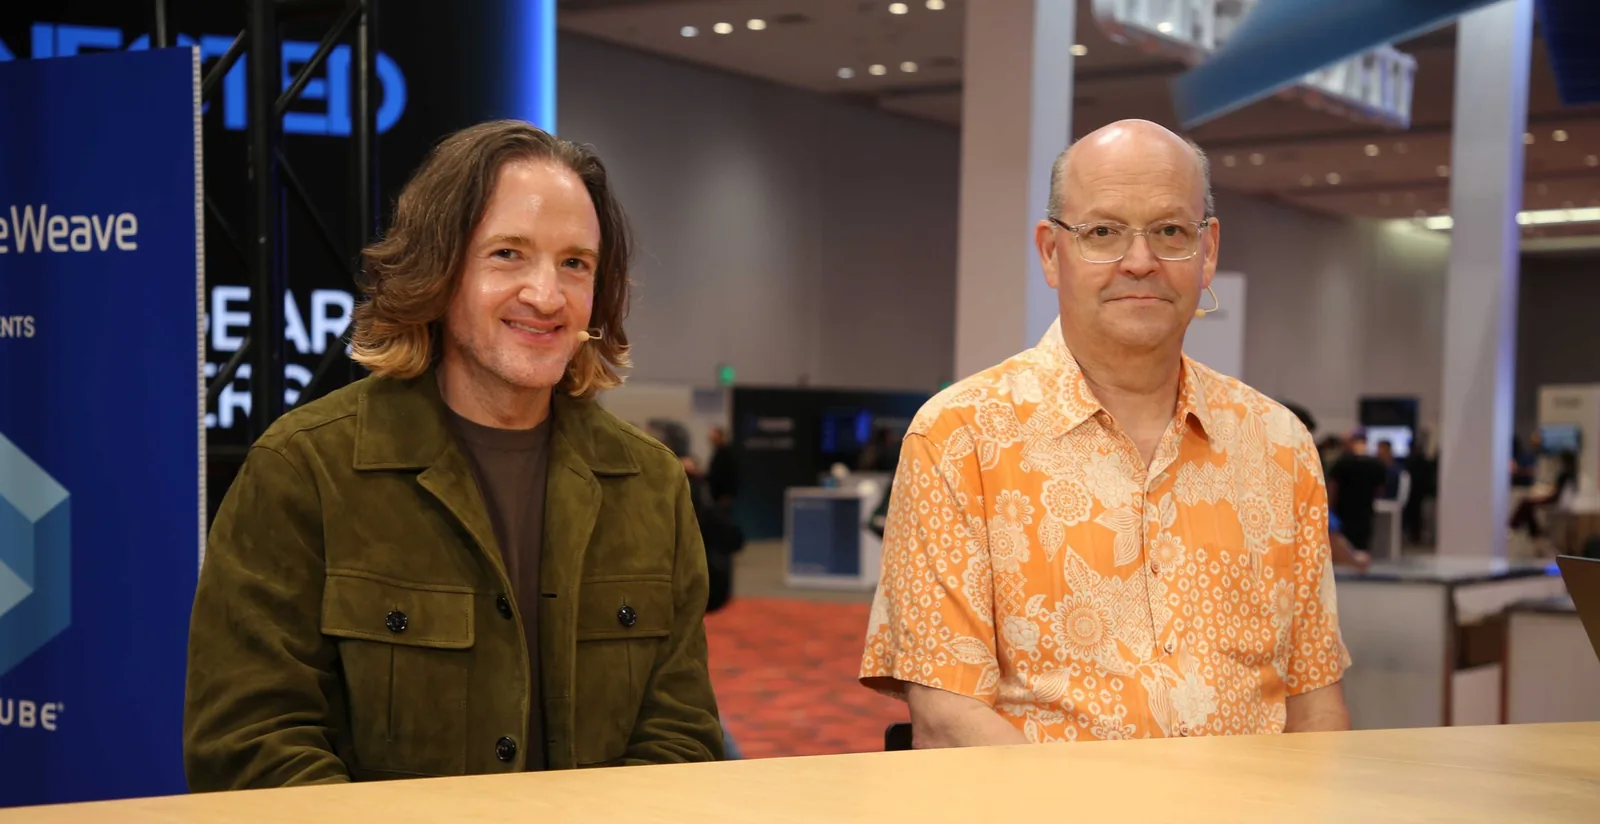
CoreWeave предоставляет мощности для обучения и инференса SafeMind и выступает партнером по проектированию для Cyber Superintelligence Lab компании CrowdStrike. Схема объединяет данные о безопасности и знания о противниках от CrowdStrike с инфраструктурными возможностями CoreWeave. Ричардсон и Хиггинс говорили с Дейвом Велланте и Джоном Ферриером из theCUBE Research о защите на скорости машин, безопасности на уровне инфраструктуры и операционном доверии. TheCUBE является платным медиапартнером мероприятия без редакторского контроля со стороны спонсоров.
Ричардсон описал метод разработки как adversarial co-evolution: команда обучает наступательные возможности атаковать и искать обходные пути вокруг защитных операций. Затем защитные модели обучаются на масштабной инфраструктуре на основе этих атак. Такой цикл требует вычислительных мощностей как для обучения, так и для инференса. По его словам, люди не могут бороться с такими атаками в одиночку, а защита на скорости машин опирается на критическую инфраструктуру.
Перед CoreWeave стоит параллельная задача усиливать защиту, пока производственные системы продолжают работать. Хиггинс назвал подход айкидо в проблеме безопасности, когда энергия работающей машины используется для нужд защиты. Это включает применение ИИ для поддержки и проверки кода, а также автоматизацию в конвейере continuous integration and continuous delivery для исправления неверных настроек. Злоумышленники действуют в рамках бюджетов и сроков, поэтому сочетание нескольких обычных слабостей может создать брешь.
Что защита на скорости машин меняет для бизнеса
Для компаний с ИИ-нагрузками такая модель означает встраивание безопасности в обучение и развертывание, а не добавление ее после запуска. Непрерывное сканирование, автоматическое исправление неверных конфигураций и мониторинг слоя инференса становятся частью обычных операций. Крупные организации с непрерывными конвейерами моделей ощутят эффект первыми, ведь при прорыве за 27 секунд нет времени на очереди заявок. Небольшие фирмы выиграют косвенно, если такие средства контроля появятся как встроенные функции платформы.
Ограничения связаны с базовой гигиеной и доверием к автоматизации. Хиггинс призвал устанавливать обновления, многократно тестировать и постоянно отслеживать проблемы, поскольку самый легкий путь в среду остается привлекательным для атакующих. Ричардсон отметил инвестиции в ИИ, который работает постоянно, и встраивание доверия в систему, добавив, что технология считается ИИ, пока ей не доверяют, а затем воспринимается как автоматизация. Покупателям стоит спрашивать, как обучались модели, какие данные использовались и как проверяются автоматические исправления.
Индикатором станет прогресс Cyber Superintelligence Lab и рабочих нагрузок SafeMind на базе CoreWeave. Новые данные о масштабе обучения, скорости обнаружения и внедрении у клиентов покажут, сокращает ли состязательное обучение реакцию до времени прорыва атакующих. Если совместные тесты дадут подтвержденный прирост, безопасность на уровне инфраструктуры станет стандартным критерием выбора ИИ-облака.
