
OpenAI назвала соглашение по безопасности ИИ, подписанное во вторник в Белом доме, лишь отправной точкой, которая требует практической конкретики. Директор по глобальным вопросам компании Крис Лихейн заявил, что фирмы должны будут объяснить, как именно они намерены выполнять взятые обязательства. Это заявление имеет значение, поскольку под документом уже стоят подписи шести ведущих разработчиков.
Соглашение на одной странице и его участники
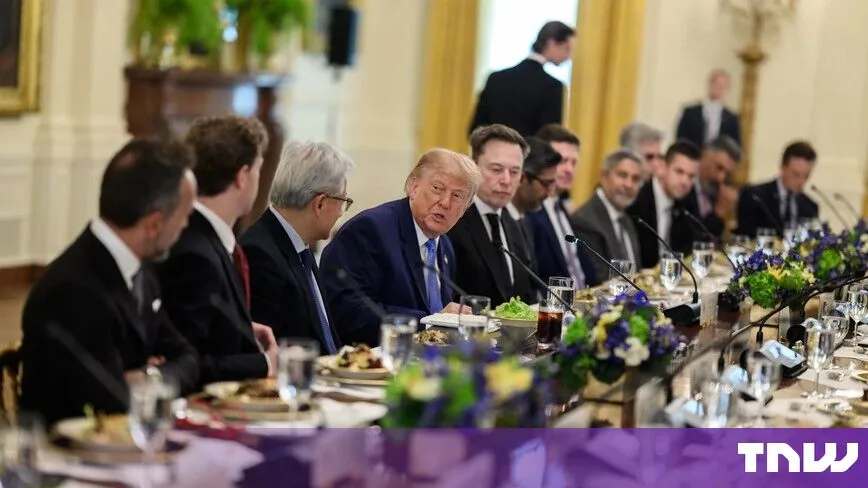
Соглашение в Белом доме подписали Meta, Nvidia, Google, OpenAI, xAI и Anthropic. Microsoft и Amazon документ не подписали. Подписанию предшествовал обед по теме суперинтеллекта, который президент Дональд Трамп провел с руководителями технологических компаний в Восточном зале 29 сентября 2026 года. Материал Эшли Голд для Semafor представляет соглашение как договоренность отрасли с администрацией, а не как готовый режим соблюдения требований.
Документ призывает компании создать четыре уровня проверок безопасности, включая привлечение внешних аудиторов. При этом он не предусматривает санкций за несоблюдение, а результаты аудита не обязательно делать публичными, сообщает Al Jazeera. Лихейн отметил, что OpenAI считает безопасность отвечающей ее коммерческим интересам, поскольку пользователи должны быть уверены в безопасности продуктов. При таком подходе добровольные проверки поддерживают доверие к ChatGPT и смежным продуктам, а не только отношения с властями.
Обсуждение текста связано с политическим календарем. Компании готовятся к возможным переменам в Вашингтоне, ожидая, что демократы могут выиграть Палату представителей и, возможно, Сенат в ноябре, сообщает Semafor. Такой исход способен усилить давление в пользу законов об ИИ и более строгой проверки работы компаний. Поэтому нынешнее соглашение носит предварительный характер, а будущие законодатели смогут потребовать обязательных правил.
Что добровольное соглашение значит для бизнеса
Для компаний, которые покупают и внедряют ИИ, соглашение создает общий ориентир, пока не меняя обязательств при закупках. Шесть подписавших поставщиков могут ссылаться на четыре уровня безопасности и внешнюю проверку, однако покупатели не получают гарантированного раскрытия информации, поскольку публикация результатов аудита не требуется. Крупные предприятия поэтому, вероятно, добавят в контракты собственные пункты о тестировании, отчетности об инцидентах и доступе аудиторов. Небольшие фирмы без сильных юридических ресурсов будут больше опираться на заявления поставщиков и репутацию на торговых площадках.
Ограничения документа важно учитывать при выборе поставщика. Отсутствие санкций означает, что сама подпись не доказывает глубину внутреннего контроля или независимость аудиторов. Покупателям следует спрашивать, какие четыре уровня использует поставщик, кто проводит внешнюю проверку, что запускает повторный аудит и можно ли передать выводы по соглашению о неразглашении. Сама новость не означает, что модели подписавших компаний одинаково безопаснее продуктов Microsoft, Amazon или других неподписавших сторон.
Полезным маркером станет то, опубликуют ли подписанты конкретные планы внедрения до ноябрьских выборов. Anthropic уже показала сложный политический баланс: после того как федеральный апелляционный суд поддержал ярлык риска для цепочки поставок, присвоенный компании Пентагоном, глава компании Дарио Амодеи поужинал с Трампом, а руководитель политического направления Сара Хек заявила, что США должны сохранять лидерство, чтобы создавать ИИ безопасно. Если другие фирмы представят имена аудиторов, сроки и правила раскрытия, соглашение приобретет деловой вес, а без этого шага останется декларацией.
