
OpenAI сообщила 4 ноября 2026 года, что прототип конвейера на базе будущей кибермодели за исследовательский запуск в середине октября нашел 948 уникальных уязвимостей повышения локальных привилегий в Linux. Каждая уязвимость потенциально позволяет непривилегированному локальному пользователю получить root-доступ, а каждый готовый пакет включает анализ первопричины, crashing proof of concept, кандидатный патч и полный эксплойт. Это важно, потому что автоматизированный поиск уязвимостей проверен на коде объемом более 40 млн строк, на котором работают Android, облачная инфраструктура и суперкомпьютеры.
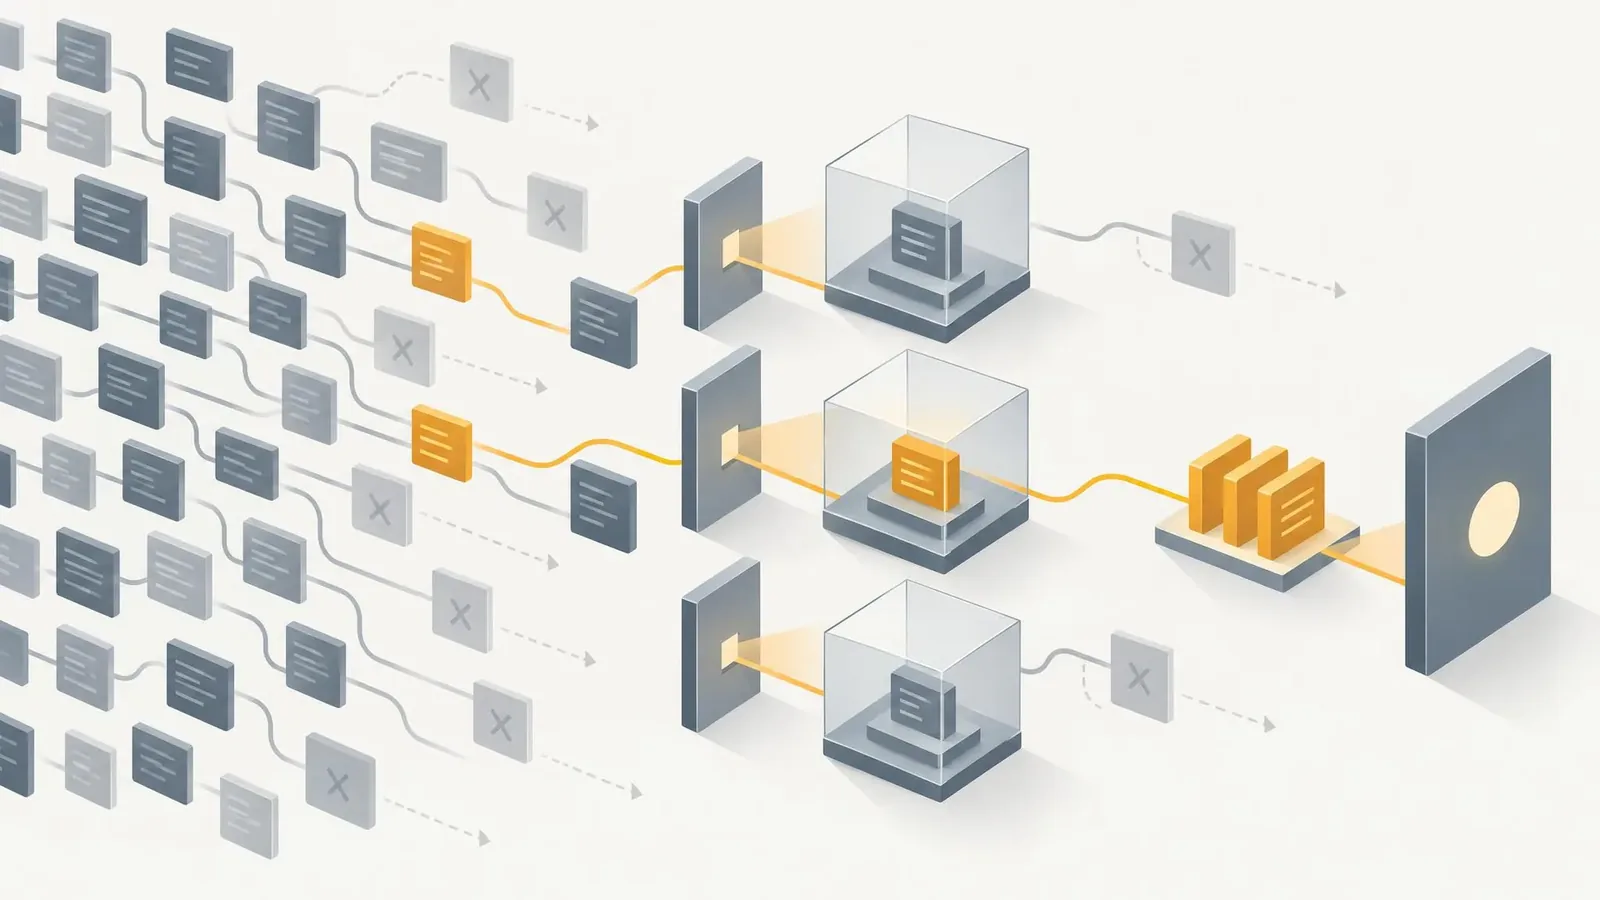
Как был организован октябрьский скан Linux
Тестирование проходило в изолированных виртуальных машинах со штатной настольной операционной системой и включенными защитами SMEP, SMAP, KASLR и HARDENED_USERCOPY. Цель не была искусственно ослаблена, поэтому воспроизведение ближе к реальным условиям эксплуатации. Агенты Scout отбирали цели аудита по достижимости для низкопривилегированных пользователей и значимости для безопасности, затем агенты Analyst сканировали выбранный код. Агенты Triage создавали и уточняли proof of concept в виртуальных машинах с ядрами и Kernel Address Sanitizer, сохраняя runtime-доказательства.
Scout отобрали 5034 цели аудита объемом около 2,8 млн строк, примерно 7% ядра. За 12 часов Analyst подготовили 2308 дедуплицированных кандидатных находок, а динамическая проверка за 30 часов воспроизвела 1724 уязвимости. Невоспроизведенные находки обычно требовали повышенных привилегий или выходили за бюджет времени, и лишь 3,1% были связаны с ошибочным анализом модели. На этапе эксплуатации получены 291 proof of concept утечки информации и 1169 рабочих эксплойтов повышения локальных привилегий.
Анализ вариантов свел исходное число эксплойтов к 948 различным патчам, и OpenAI считает число патчей числом уникальных уязвимостей. Исправления остаются кандидатами на проверку мейнтейнерами, а не принятыми патчами. OpenAI уже отправила сотни отчетов и патчей по критическим проблемам, а остаток планирует передавать постепенно вместе с партнерами Patch the Planet. Раскрытие идет по инициативе Daybreak, запущенной вместе с Trail of Bits 22 июня 2026 года, где мейнтейнеры сохраняют контроль за выпуском патчей.
Что автоматическое исследование ядра дает бизнесу
Для компаний, использующих Linux на серверах, в облачных нагрузках, контейнерах и встраиваемых системах, практическое изменение — более быстрое поступление проверенных находок с предлагаемыми исправлениями вместо абстрактных предупреждений. Крупная организация со своей командой ядра или платформы способна разобрать сотни отчетов, перепроверить их на собственных сборках и расставить приоритеты по доступности для низкопривилегированных учетных записей. Небольшая компания без таких ресурсов будет сильнее зависеть от upstream-дистрибутивов, облачных провайдеров и управляемой детекции, поскольку сама такой объем не разберет.
Тот же запуск показывает ограничения, которые покупателям автоматизации безопасности нужно проверять до изменения процессов. После десятидневного сканирования и ручного анализа 61 находка уже была исправлена upstream, 43 имели staging-патчи, а 299 были публично раскрыты или обсуждались, поэтому нужна перепроверка на актуальном коде. В раннем запуске 20 из 200 заявленных эксплойтов получали root через другую уязвимость, после чего были ужесточены ограничения задач и добавлена независимая проверка пути. Ранние патчи могли содержать лишний код, компромиссы по производительности или неполное покрытие вариантов.
Показателем станет то, сколько из 948 кандидатных патчей примут мейнтейнеры после проверки и как быстро дистрибутивы их выпустят. Второй сигнал — стоимость подтвержденной уязвимости: октябрьский запуск стоил 1,213 млн долларов в API credits, или 1279 долларов за уникальную уязвимость, против 513690 долларов и 166 уязвимостей у запуска GPT-5.6 Sol в конце июля. Если доля принятых патчей останется высокой, а стоимость подтвержденной находки снизится, автоматическое исследование ядра станет оборонительным ресурсом, а не дополнительной нагрузкой на разбор.
