
Компания monday. com Ltd., перезапущенная как ИИ-платформа для работы со встроенными агентами, связывает безопасное внедрение ИИ-агентов со строгим управлением правами доступа. Руководитель направления доверия и безопасности Райан Нигро назвал продуманные ограничения способом двигаться быстрее, а не тормозить работу. Он сослался на исследование IBM Corp., согласно которому от 80% до 90% взломов связаны с ошибками людей и избыточными правами. Для компаний, встраивающих агентов в повседневные процессы, контроль доступа становится прямым условием скорости.
Минимум прав как правило внедрения
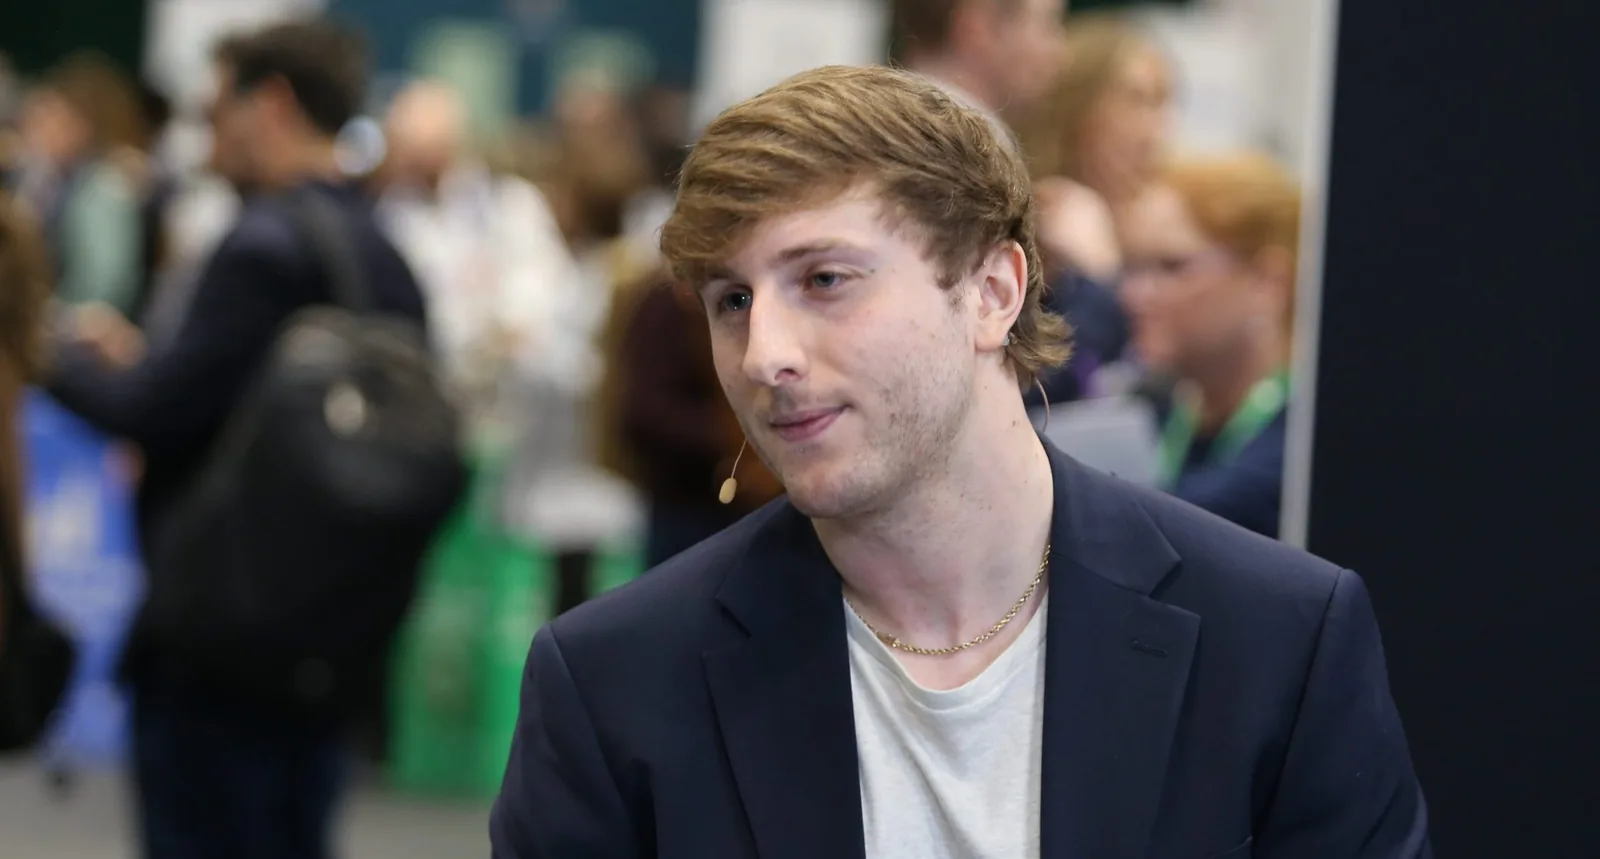
Нигро изложил эту позицию в интервью Ребекке Найт из theCUBE на мероприятии monday. com Elevate, показанном в студии прямых трансляций theCUBE медиакомпании SiliconANGLE Media. Разговор был посвящен управлению правами как основе безопасности ИИ-агентов. Агенты действуют в пределах доступа, который им дали люди, поэтому избыточные права теперь работают на скорости машин. Управление часто воспринимают как тормоз, когда рабочие платформы добавляют агентов в привычные инструменты.
Метод основан на принципе минимальных привилегий, который команды кибербезопасности сначала применяли к сотрудникам. Поскольку ИИ в основном повторяет действия работников, избыточные права людей становятся проблемой и для агентов. Нигро назвал плохой практикой сразу включать все функции и выдавать широкий доступ. Вместо этого компаниям следует внедрять ИИ поэтапно, давая каждому инструменту минимум необходимых прав и расширяя их лишь после подтвержденных результатов.
Одни из самых крупных разрывов создают обычные кадровые перемещения. Сотрудник, перешедший из финансового отдела в юридический, может сохранить доступ к обоим подразделениям, если строгий учет прав отсутствует. По словам Нигро, пользователям нужно давать ровно столько доступа, сколько нужно для работы, но недостаточно для нанесения ущерба. В качестве примера он отметил, что представителю отдела продаж ни к чему возможность менять производственную среду.
Что контролируемый доступ дает внедрению ИИ
Для компаний, использующих ИИ-агентов на общих рабочих платформах, практическое следствие — узкая стартовая зона с быстрым последующим расширением. Команда может сначала дать агенту доступ на чтение отдельных досок или документов, а затем добавить запись или межотдельные действия после стабильной работы. Такая последовательность уменьшает ущерб, если агент неверно поймет указание или унаследует устаревшие права. Небольшие компании получают понятный порядок запуска, а крупные — повторяемую схему подключения отделов без перестройки контроля.
Ограничение, которое нужно проверить, — готовность процессов учета, точнее, готовность процессов учета ролей поддержать такую дисциплину. Накопленные права после переводов, временных проектов и подрядных учетных записей перейдут напрямую к агентам без очистки. Покупателям следует спросить поставщика, как права агентов наследуют роли пользователей, как доступ проверяют и отзывают, насколько детально он настраивается по инструментам, источникам данных и действиям. Эта новость сама по себе не доказывает снижения числа взломов, а диапазон IBM описывает взломы в целом, а не внедрения monday. com.
Показателем станет то, как monday. com встроит минимум прав в своих нативных агентов в следующих циклах выпуска. Конкретные признаки — шаблоны доступа по умолчанию, поэтапное включение и журнал действий агентов в разрезе прав. Если такие элементы станут стандартным поведением продукта, а не ручной настройкой, контролируемое внедрение превратится в обычный путь масштабирования. Тогда гигиена прав станет измеримым фактором отдачи от ИИ.
