
Управление ИИ на предприятиях переходит от наблюдения за тем, что сделал агент, к доказательству того, на что он был уполномочен, почему конкретное действие было разрешено и сохранились ли эти полномочия после цепочки делегирований. Такой сдвиг описали Судип Госвами, главный исполнительный директор Traefik Labs Inc., и Андреас Принс, отвечающий за стратегию суверенитета в SUSE Group, в подкасте AppDevANGLE от theCUBE Research. Практическая ставка высока: в разговоре упомянута инженерная организация, создавшая примерно 8 000 агентов, при этом руководство не знало, сколько их существует и чем они занимаются.
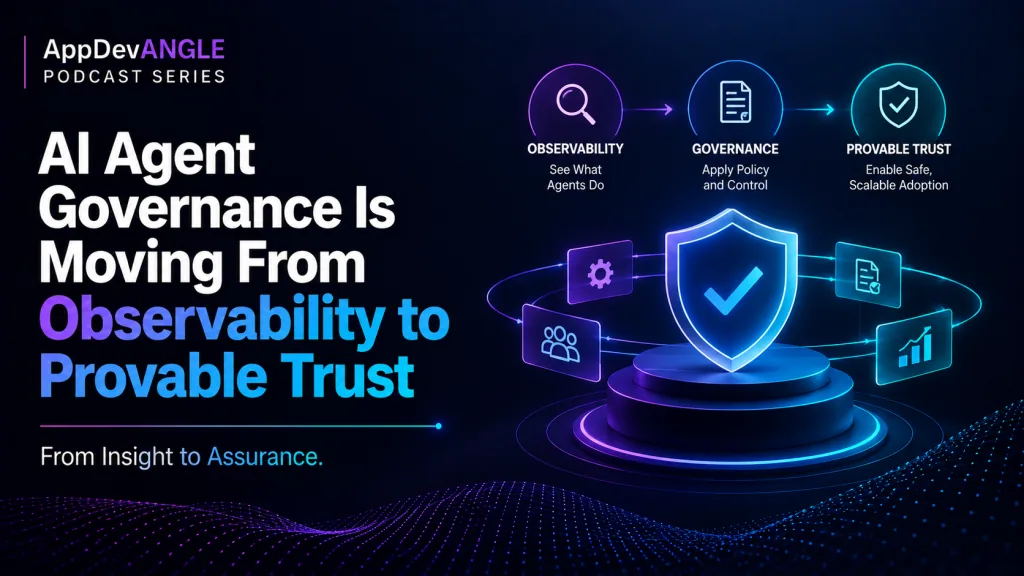
Что обсуждалось в подкасте
Госвами и Принс построили обсуждение вокруг агентных систем, которые уже выходят в продакшен в регулируемых отраслях. Главный аргумент Госвами: полномочия должны сужаться по мере передачи работы — когда один агент передаёт задачу другому, эти полномочия должны уменьшаться, а не утекать. Принс сравнил текущий момент с прежней эволюцией continuous integration и continuous delivery, когда команды перешли от ручных релизов к автоматизированным конвейерам и были вынуждены закреплять согласования, проверки безопасности, управление секретами и политики выпуска прямо в процессе доставки. Его вывод: та же логика теперь применяется к агентам и, что важнее, должна быть описана как код.
Традиционные модели доступа на предприятиях строились вокруг людей, приложений и заранее заданных сервисных учётных записей. Агентные системы создают цепочки взаимодействий машина-машина, в которых полномочия перемещаются между оркестраторами, субагентами, API и инструментами на машинной скорости, и каждый шаг может менять объём разрешённого. Идентичность и учётные данные сами по себе не отвечают на вопрос, который поставил Госвами: разрешено ли агенту с определёнными учётными данными совершить конкретное действие прямо сейчас, с учётом окружающего контекста. В обсуждении приведено сравнение с физическим контролем доступа: пропуск открывает дверь здания, но не даёт права утвердить финансовую транзакцию или попасть в любую систему организации.
Поэтому управление должно стать контекстным. Политики определяют, что агенту разрешено, исходя не только из его идентичности, но и из задачи, среды, цепочки делегирования и операционных условий вокруг запроса. Это уводит управление от восстановления картины после события, которое дают логи, трассировки и дашборды, к авторизации и доказательству в реальном времени. Определить политики — лишь половина работы: предприятиям нужны механизмы принуждения там, где агенты действительно взаимодействуют с приложениями и инфраструктурой, а это повышает роль шлюзового слоя.
Что это значит для бизнеса
Для компаний, внедряющих агентов, непосредственное следствие в том, что доказательная база становится частью выбора продукта. Госвами утверждает, что системы управления должны фиксировать и разрешённые, и запрещённые действия, поскольку демонстрация того, что ограничитель заблокировал несанкционированное действие, может быть не менее важна, чем подтверждение корректно выполненной задачи. Отказы также дают обратную связь для политик: повторяющиеся попытки выполнить заблокированные действия могут указывать на плохо спроектированные процессы, слишком широкие инструкции или пробелы в правилах. Для небольшой компании это может означать несколько политик и один шлюз; для крупного регулируемого предприятия — определение политик, принуждение и доказательства как связанные функции, а не отдельные проекты по безопасности.
Перед выбором поставщика стоит учесть два ограничения. Во-первых, логи сами по себе не доказательство: Госвами сравнил проблему со счётчиком пробега автомобиля, который владелец может изменить и который он же единственный и сообщает, отметив, что журналы аудита, формируемые приложениями и поставщиками, можно подделать, и независимого способа узнать, когда и как это сделано, нет. Криптографическая запись решений, результатов авторизации и действий агентов делает изменения обнаружимыми, но одной подписи недостаточно: нужна независимая проверка того, не были ли доказательства изменены после создания. Во-вторых, суверенитет — это решение на основе риска, а не региональная формальность: Принс говорит, что чем сильнее регулирование, тем больше контроля должно быть у организации, а Госвами отмечает, что зависимость от стороннего SaaS-контура управления вне собственной среды лишает гарантий.
Следить стоит за тем, начнут ли поставщики систем управления выпускать независимую проверку вместе с криптографическим журналированием, а не считать подписанные логи конечной точкой. Оценка спроса содержится в исследовании, процитированном в разговоре: 47% респондентов работают в смеси подключённых и отключённых сред, а 11% разворачивают генеративный ИИ именно в локальной и изолированной инфраструктуре. Если инструменты проверки появятся в таких средах и покупатели начнут требовать от поставщиков демонстрации запрещённых действий, а не только выполненных, управление перейдёт от наблюдаемости к доказуемому контролю. До этого простейший индикатор отставания управления от внедрения — число агентов, созданных внутри предприятия.
